科技新聞

    近期本港接連發生網絡安全及資料外洩事故,涉及旅遊、教育及零售等不同界別。香港網絡安全事故協調中心(HKCERT)發出網絡保安警告,提醒企業及機構,隨着日常營運越來越依賴雲端平台及第三方服務供應商,除了防範黑客直接入侵核心網絡,亦須加強第三方系統、雲端平台及不同業務系統的資料存取風險管理。

    近期本港多宗公開報道的網絡安全事故涉及不同機構及系統,包括東瀛遊的第三方資訊科技服務供應商後台管理系統遭未經授權存取;香港都會大學事故可能涉及約 5,000 名相關人士;屈臣氏集團亦公布涉及第三方供應商的網絡安全事故。

    HKCERT 強調,上述事件涉及不同機構、系統及情況,現階段沒有資料顯示事故由相同的攻擊方式造成。然而,多宗事故反映,機構資料未必只存放於自身的核心網絡,亦可能分散於第三方服務供應商、雲端平台、後台系統、測試環境及備份等。一旦其中一環失守,事故影響取決於相關系統保存了多少資料,以及被入侵帳戶或系統可以接觸多少資料。

    HKCERT 呼籲企業及機構密切留意最新網絡安全威脅,提醒企業及機構,網絡防禦除了阻止攻擊者入侵,更應從資料管理着手,即使個別帳戶或系統不幸失守,亦盡量避免大量敏感資料同時暴露,並應把握以下三項原則:

    1.減少不必要的資料:只收集及保存業務真正所需的資料,定期檢視保存需要,並按機構政策及適用要求安全刪除或匿名化不再需要的資料。

    2.限制帳戶及系統的資料存取權限:按照「最小權限」原則,限制帳戶、系統及第三方服務供應商可查看、搜尋、下載及匯出的資料範圍,尤其應加強管理批量存取資料的功能。

    3.妥善保護敏感資料:按照資料敏感程度及風險採取適當保護措施,包括為儲存中及傳輸中的敏感資料進行加密。

    .盤點資料及系統位置:掌握資料儲存於哪些內部、雲端及第三方系統,以及資料如何在不同系統之間傳送;

    .減少不必要的資料複製及共享:避免相同資料重複存放於不同系統、共用資料夾、試算表或測試環境;

    .落實最小權限原則:限制帳戶所能查看的資料及搜尋、下載和匯出權限,並加強監察可批量存取資料的帳戶;

    .加強帳戶保護:為管理員、遠端存取、雲端平台及重要第三方帳戶啟用多重身份驗證(MFA),並定期撤銷不再需要的帳戶及權限;

    .監察異常資料存取活動:留意非辦公時間存取、短時間內大量下載、異常批量匯出等可疑活動;

    .限制不必要的系統連接:適當分隔對外服務、內部系統、資料庫、測試及備份環境,降低攻擊者橫向移動及接觸更多資料的風險。

    HKCERT 又指,企業可瀏覽其網站取得最新保安資訊及防禦指引;如遇網絡安全事故,可透過 HKCERT 24 小時熱線尋求支援。HKCERT 官方熱線接受保安事故報告,並提供事故應變及復原方面的支援。
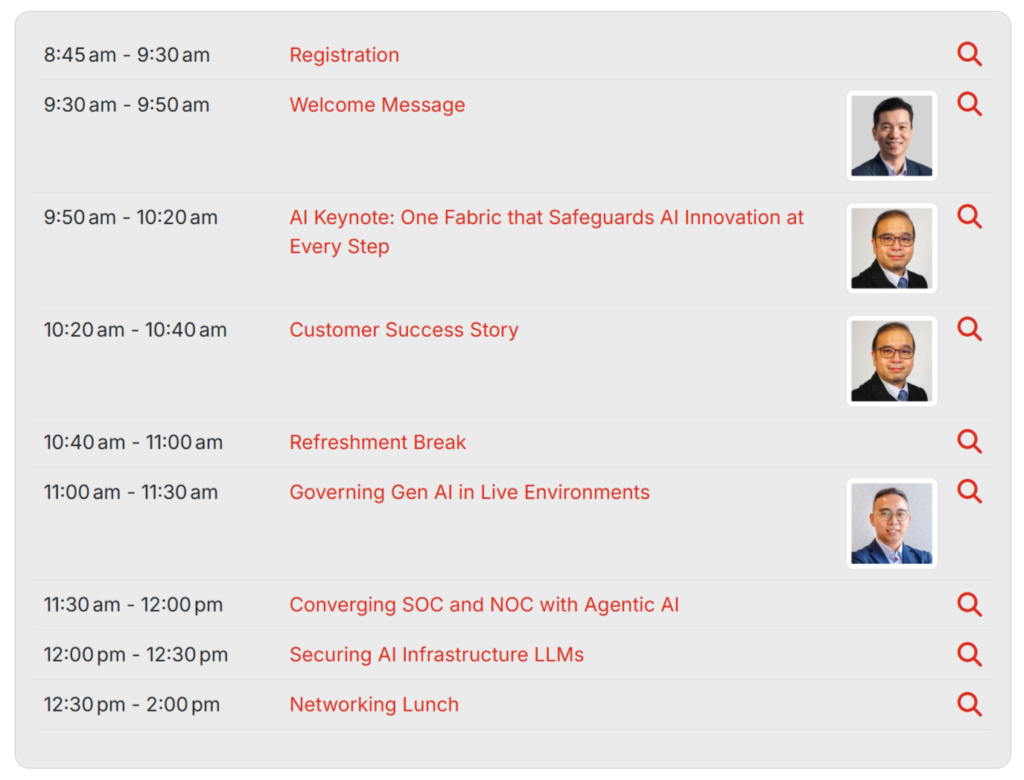
    現時愈來愈多公司使用 Generative AI、AI 應用程式以及智能基礎設施。安全團隊需要思考如何在推動 AI 創新的同時避免用戶、數據同應用程式增加風險。是次 Fortinet AI Cybersecurity Summit APAC 2026 香港站邀請到 Fortinet 專家、業界領袖以及前線網絡安全人員,分享如何逐步保障企業用 AI 的安全。

    你將會學到:

    • 在 AI 應用的每個階段保障 AI 安全
    • 全面掌握並管控 AI 的使用情況
    • 在 AI 驅動的工作流程中保護敏感數據
    • 保障 AI 應用程式、API 及基礎設施的安全
    • 善用 AI 轉型 Security Operations

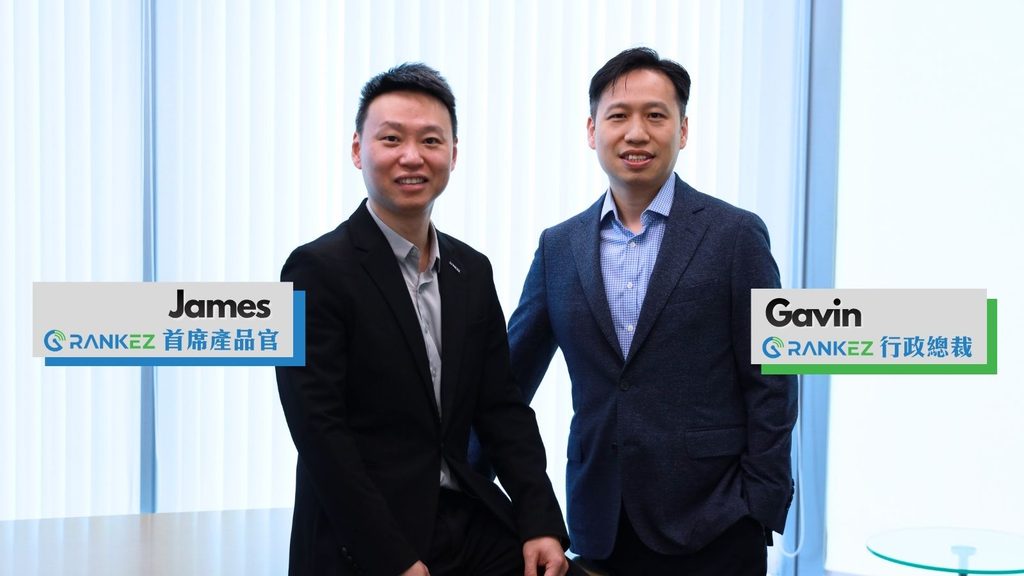
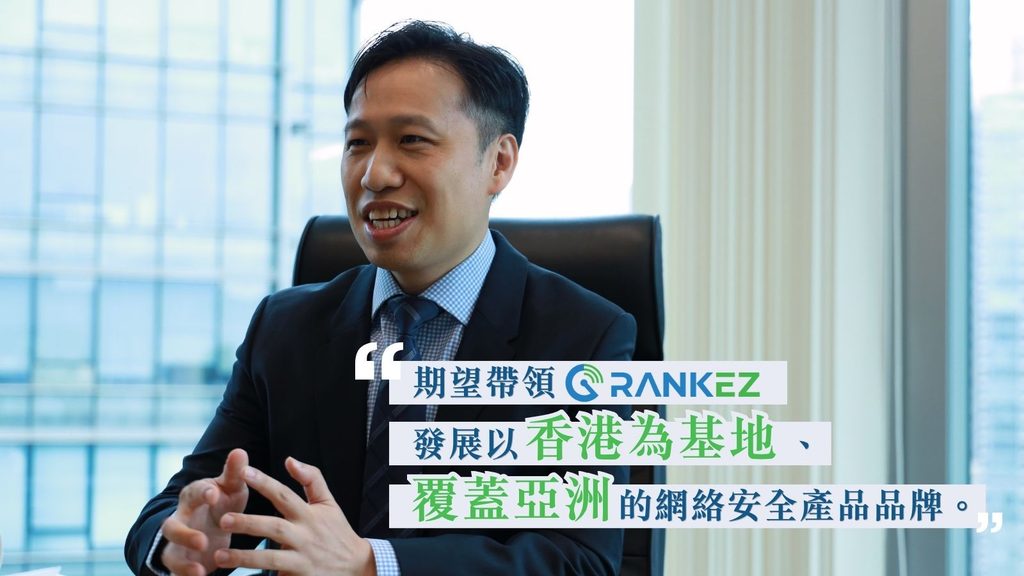
    專注特權帳號管理 Privileged Access Management(PAM)的 RankEZ,憑不斷創新、穩健可靠的實力,成立僅 5 年已成為港澳 PAM 市場新晉一哥。踏入下一個業務階段,RankEZ 宣布由營運總監何俊傑(Gavin Ho)接任行政總裁(CEO)一職,帶領公司鞏固香港業務、拓展東南亞市場,並深化合作夥伴生態,Gavin 期望:「將帶領 RankEZ 發展成為以香港為基地、覆蓋亞洲的網絡安全產品品牌。」 

    曾在跨國支付科技公司工作長達 10 年,亦曾擔任初創公司的營運總監,Gavin 自言屬於「唔悶得」的人,熱愛探索新領域,故過去工作經驗一直與新科技有關,如電子支付、4G 網絡等。他認為 RankEZ 最專注的 PAM 領域,正因 AI 及數碼員工的發展,市場出現顯著變化,正迎來新的管理需求與挑戰。 

    憑藉在不同規模的企業、並掌管香港以外多個區域業務的工作經驗,讓 Gavin 能從企業營運及跨市場發展的角度,規劃 RankEZ 下一階段的增長。 

    他認為 RankEZ 過去 5 年,已在香港市場建立一定認受性,客戶涵蓋政府、銀行與金融服務、製造及建築等範疇,因此,RankEZ 需在鞏固香港市場的同時,把香港的經驗延伸至東南亞市場。他更透露,RankEZ 在馬來西亞已成功取得首個客戶,並計劃在該地投入更多資源及增加人手。 

    要走出香港,不能單靠公司自身的銷售力量,當地合作夥伴將是重要一環。Gavin 表示,不論是香港還是東南亞市場,RankEZ 正透過技術認證及更有系統的夥伴管理,積極加強夥伴生態系統,協助夥伴建立推廣、技術支援及服務交付能力。 

    隨着 Gavin 出任 CEO,創辦人王升平(James)轉任為首席產品官(CPO),James 形容此安排屬「繼往開來的戰略升級」,Gavin 將着重整體營運、收入增長及海外市場拓展;James 則會繼續接觸客戶,同時投入更多時間於產品願景、定位及開發方向。二人對公司的發展方向有清晰共識,James 期望在分工合作下,讓 RankEZ 持續提升產品能力,並更有系統地將產品優勢轉化為業務成果。 

    在產品創新方面,James 指出 RankEZ 將繼續以 PAM 為核心,在此基礎上擴展更多應用,包括 Certificate Lifecycle Management(證書生命周期管理 CLM)、Secrets Management(機密管理),以及與 AI Agent 相關的身分管理。 

    對 Gavin 而言,帶領公司前進,不代表所有事情均由 CEO 親自主導,他重視開放透明,認為領導者需要按情況領導、移除障礙,或讓專業同事發揮所長。Gavin 接任 CEO 後與 James 的分工更為清晰,將商業發展與產品創新互相配合,為 RankEZ 走向更廣闊的亞洲市場打好紮實基礎。

    近期本港接連發生網絡安全及資料外洩事故,涉及旅遊、教育及零售等不同界別。香港網絡安全事故協調中心(HKCERT)發出網絡保安警告,提醒企業及機構,隨着日常營運越來越依賴雲端平台及第三方服務供應商,除了防範黑客直接入侵核心網絡,亦須加強第三方系統、雲端平台及不同業務系統的資料存取風險管理。

    近期本港多宗公開報道的網絡安全事故涉及不同機構及系統,包括東瀛遊的第三方資訊科技服務供應商後台管理系統遭未經授權存取;香港都會大學事故可能涉及約 5,000 名相關人士;屈臣氏集團亦公布涉及第三方供應商的網絡安全事故。

    HKCERT 強調,上述事件涉及不同機構、系統及情況,現階段沒有資料顯示事故由相同的攻擊方式造成。然而,多宗事故反映,機構資料未必只存放於自身的核心網絡,亦可能分散於第三方服務供應商、雲端平台、後台系統、測試環境及備份等。一旦其中一環失守,事故影響取決於相關系統保存了多少資料,以及被入侵帳戶或系統可以接觸多少資料。

    HKCERT 呼籲企業及機構密切留意最新網絡安全威脅,提醒企業及機構,網絡防禦除了阻止攻擊者入侵,更應從資料管理着手,即使個別帳戶或系統不幸失守,亦盡量避免大量敏感資料同時暴露,並應把握以下三項原則:

    1.減少不必要的資料:只收集及保存業務真正所需的資料,定期檢視保存需要,並按機構政策及適用要求安全刪除或匿名化不再需要的資料。

    2.限制帳戶及系統的資料存取權限:按照「最小權限」原則,限制帳戶、系統及第三方服務供應商可查看、搜尋、下載及匯出的資料範圍,尤其應加強管理批量存取資料的功能。

    3.妥善保護敏感資料:按照資料敏感程度及風險採取適當保護措施,包括為儲存中及傳輸中的敏感資料進行加密。

    .盤點資料及系統位置:掌握資料儲存於哪些內部、雲端及第三方系統,以及資料如何在不同系統之間傳送;

    .減少不必要的資料複製及共享:避免相同資料重複存放於不同系統、共用資料夾、試算表或測試環境;

    .落實最小權限原則:限制帳戶所能查看的資料及搜尋、下載和匯出權限,並加強監察可批量存取資料的帳戶;

    .加強帳戶保護:為管理員、遠端存取、雲端平台及重要第三方帳戶啟用多重身份驗證(MFA),並定期撤銷不再需要的帳戶及權限;

    .監察異常資料存取活動:留意非辦公時間存取、短時間內大量下載、異常批量匯出等可疑活動;

    .限制不必要的系統連接:適當分隔對外服務、內部系統、資料庫、測試及備份環境,降低攻擊者橫向移動及接觸更多資料的風險。

    HKCERT 又指,企業可瀏覽其網站取得最新保安資訊及防禦指引;如遇網絡安全事故,可透過 HKCERT 24 小時熱線尋求支援。HKCERT 官方熱線接受保安事故報告,並提供事故應變及復原方面的支援。